官网
网络安全宣传周|网络安全为人民 网络安全靠人民——工控安全,守住每一次运维操作
2026年国家网络安全宣传周正式启动,本年度主题为“网络安全为人民 网络安全靠人民——智能时代 网安护航”。
对普通互联网用户来说,网络安全更多关系到个人信息、账号和数字生活。对于电力、轨道交通、供水、石油石化等关键基础设施而言,网络安全则直接关系到生产系统能否稳定运行。
随着工业互联网、远程运维和智能化改造不断推进,工控网络与外部系统的连接越来越多。安全风险不一定来自复杂漏洞,也可能始于一次未经检查的设备接入、一个长期未回收的临时权限,或者一个多年未更换的弱口令。
PART 1 攻击门槛正在降低
过去,针对工控系统的攻击通常需要较强的专业能力。攻击者不仅要了解PLC、DCS、SCADA等系统,还要熟悉工业协议、设备型号和生产流程,攻击往往具有较强的针对性。
如今,自动化工具和生成式人工智能正在降低部分攻击环节的技术门槛。攻击者可以利用自动化手段探测暴露在互联网上的设备和服务,也可以借助AI提高脚本编写、信息搜集和攻击适配的效率。一些攻击行为还可能伪装成正常运维活动,增加传统监测手段识别异常的难度。
这并不意味着所有工控攻击都已经实现低成本复制,但可以确定的是,工控系统面临的外部探测和攻击尝试正在变得更加频繁,防护工作不能只依赖过去相对封闭的网络环境。
PART 2 工控防护面临现实约束
工控系统的安全防护,不能简单照搬普通IT系统的做法,主要受到以下因素影响:
1、设备生命周期较长
不少工控设备需要运行多年,部分设备在设计之初并未充分考虑网络安全要求,硬件能力和系统架构也不一定支持常规安全升级。
2、生产系统难以随时停机
在普通IT系统中,发现漏洞后可以较快完成补丁更新。但工控系统往往需要配合检修或停产窗口进行变更,补丁、策略和配置调整都要充分验证,以免影响连续生产。
3、接入边界越来越复杂
远程运维、第三方服务、跨区域数据交换等场景不断增加,工控网络的接入点不再局限于传统网络边界。人员、终端、外设和账号,都可能成为需要管理的对象。
4、系统和协议存在较大差异
不同厂区、产线和设备供应商的系统架构各不相同,PLC、DCS、SCADA及各类工业协议并不完全一致,防护措施往往需要结合具体生产场景进行设计。
因此,工控安全不仅要关注网络边界,也要关注每一次人员、设备和权限的接入。
PART 3 很多风险始于运维操作
在工控环境中,以下场景并不少见:
- 检修人员将未经检查的笔记本电脑接入生产网络
- 运维U盘在办公网和工控网之间交叉使用
- 第三方服务商使用共享账号远程操作
- 临时开通的访问权限在任务结束后没有及时回收
- 长期不使用或长期未更换的账号仍然保留访问能力
- 运维操作缺少完整记录,出现问题后难以追溯
这些行为未必都会立即造成安全事件,但都会扩大风险暴露面。一旦外接设备携带恶意程序、账号凭据泄露,或者临时权限被滥用,原本看似普通的运维行为就可能成为风险进入工控环境的通道。
因此,工控安全需要落实到具体操作中,外接设备在接入前进行检查,专用U盘与办公存储介质避免混用,临时权限按需开通并及时回收,账号和口令定期核查,关键操作全程留痕。
PART 4 技术为安全规范兜底
但安全不能只依赖人员自觉。现场作业具有临时性和复杂性,单纯依靠制度提醒,容易受到工作习惯、时间压力和操作环境的影响。更有效的方式,是将安全要求嵌入运维接入的全过程。
齐安科技围绕工控运维接入场景,提供覆盖接入前、接入中和接入后的一系列安全管控措施:
接入前,先确认“谁”和“用什么设备”接入。齐安科技通过身份认证和终端合规检查,识别未经授权的人员、设备和外设。
接入中,重点控制“能做什么”。通过外设隔离和动态权限管理,按照实际运维任务授予必要权限,减少过度授权。
接入后,确保“做过什么”可追溯。系统对运维操作进行记录和审计,并在任务结束后及时回收临时权限。
通过技术手段将身份、设备、外设、权限和操作统一纳入管理,可以减少对个人经验和自觉性的过度依赖,在尽量不影响正常运维效率的前提下,降低人员误操作、设备混用和权限失控带来的风险。
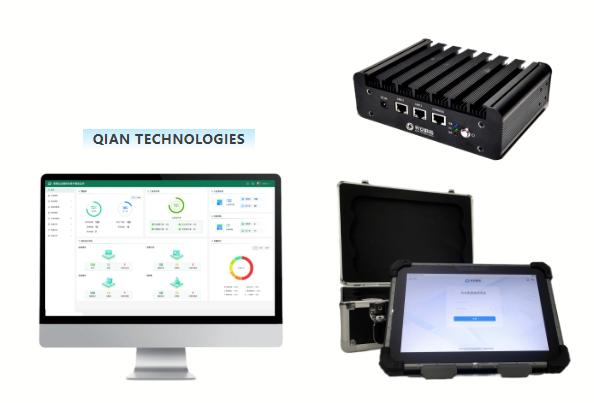
对关键基础设施而言,网络安全最终要落实到稳定运行上:可靠供电、准点交通、平稳供水,都离不开工控系统的安全保障。
“网络安全靠人民”,并不是把安全责任简单交给每一位员工,而是要求每一位参与运维、管理和使用工控系统的人都遵守安全规范;“网络安全为人民”,则意味着这些规范最终要服务于生产稳定和民生保障。
从一次设备接入、一次权限开通,到每一条运维操作记录,工控安全的防线正是由这些具体环节构成。只有让人员规范与技术管控相互配合,才能更好地应对智能时代不断变化的工控安全风险。
上一篇: 工控高危漏洞频发 只靠补丁远远不够
相关推荐
-

工控高危漏洞频发 只靠补丁远远不够
302026年三季度,全球工控领域高危漏洞与安全预警持续高密度发布,仅CISA单月发布的ICS安全公告就达十余条。官方补丁始终同步跟进,却无法从根源上覆盖全部风险,核心不只是代码缺陷,更是系统接入信任逻辑存在天然盲区。补丁能封堵具体的漏洞利用路径,却通常不会...
查看全文 -
宁波市国资委调研齐安科技,探索科技创新新路径
121356月26日,宁波市国资委陈承奎主任一行对清控科创(宁波)创新基地进行调研,并走访了齐安科技,旨在了解当前科技创新的最新动态,推动企业在创新驱动发展战略中发挥更大作用。此次调研不仅展现了国资委对科技创新的高度重视,也为科技创新企业的创新发展指明了方...
查看全文 -
载誉前行 | 齐安科技蝉联CCIA 2025年度优秀会员单位称号
2484近日,中国网络安全产业联盟(CCIA)正式公布2025年度优秀会员单位表彰名单,浙江齐安科技凭借在联盟工作中的积极贡献及在行业内的深耕积淀,再度斩获“CCIA 2025年度优秀会员单位”称号,实现该荣誉的连续多年蝉联。这份认可,经CCIA秘书处严格提名、常务理事会审...
查看全文 -
齐安科技检修作业安全运维系统V2.0荣登中国软件行业协会《2023年度优秀软件产品》
17903近日,中国软件行业协会公布《2023年度的优秀软件产品》,经过了会员单位申报、资料审核、专家评审等层层筛选,齐安科技检修作业安全运维系统V2.0凭借出色的实力和市场认可荣登该名单并获得证书,标志着该产品得到了业界认可。 中国软件行业协会成立于1984年9月...
查看全文