官网
工控高危漏洞频发 只靠补丁远远不够
2026年三季度,全球工控领域高危漏洞与安全预警持续高密度发布,仅CISA单月发布的ICS安全公告就达十余条。官方补丁始终同步跟进,却无法从根源上覆盖全部风险,核心不只是代码缺陷,更是系统接入信任逻辑存在天然盲区。补丁能封堵具体的漏洞利用路径,却通常不会改变一次登录即全程信任、接入路径不绑定、操作行为无审计这些底层默认规则。
PART 1 补丁的天然边界
补丁解决的是设备端的代码缺陷。它可以修复身份验证算法的具体问题,却改变不了工控系统沿用多年的默认信任逻辑:身份验证一旦通过,后续操作便默认可信;只要建立起标准网络连接,协议就开放内存读写权限;接入路径、操作终端与操作身份三者之间,也普遍缺乏强绑定机制。
这正是很多攻击得以绕过防护的深层逻辑,攻击者只要接入路径合规、协议格式标准、流量特征贴近日常运维,就完全有可能在补丁覆盖范围之外完成操作。如果防御体系始终只围绕漏洞披露和补丁更新运转,防御节奏永远会慢半拍。
PART 2 接入环节的核心盲区
这些补丁无法改变的默认规则,正是接入环节的三个核心盲区,覆盖身份确认、通道建立、操作执行全流程。
1、谁在接入?
部分工业控制器出厂时带有默认凭据,甚至不强制开启身份验证。CISA曾针对水务行业PLC发布预警,暴露在公网、仍使用默认凭据的PLC,是攻击者的重点目标。这里的核心问题不只是密码强度弱,而是设备默认把“持有凭据”等同于“可以信任”,身份验证通过后,后续操作不再持续确认。
2、用什么接入?
运维人员、厂商售后、系统集成商、调试用移动介质、远程VPN、临时调试端口,每一次外部接入都是一次信任边界的延伸。但不少工控设备并不区分接入路径,也不把操作身份和终端设备绑定。今年8月美国多家联邦安全机构预警的AI生成攻击脚本,正是利用了这个盲区——伪装成合法OT监控工具,用标准协议读写PLC内存,在传统防护看来和正常运维没有区别。
3、接入后做了什么?
即便身份和通道都通过验证,接入后的行为仍需要可见、可审计。读写PLC内存、修改配置参数、下载控制逻辑,哪些是正常运维操作,哪些是异常访问行为,只有结合工业协议语义做持续判断,才能准确识别。
PART 3 接入安全的补位价值
围绕这三个核心问题,齐安科技构建了覆盖多场景的接入安全产品体系与解决方案服务,针对性补充接入环节的持续验证能力。
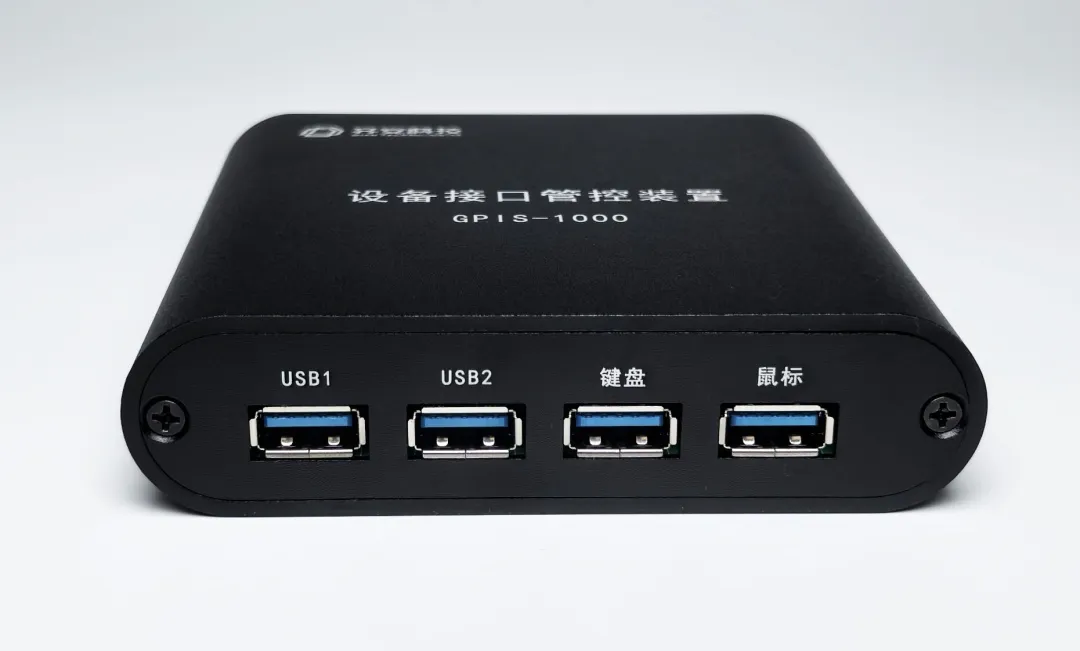
例如针对第三方运维、现场调试、移动介质接入等动态临时场景,便携式运维网关可一站式完成身份核验、权限管控与操作全记录等;针对固定工位、常驻远程维护等静态接入场景,设备接口安全管控系统可实现接口集中纳管、操作行为审计。结合不同行业现场的接入特点,通过多形态产品与专业服务的组合落地,补全接入环节的持续验证短板,实现接入全链路的可信可控。
结语
回看工控领域频发的高危漏洞与安全事件,补丁始终是处置已知代码漏洞的基础手段,但远不是防护的全部。攻击者的利用维度从来都不局限于代码本身,系统默认的信任规则同样是高频突破口。对应地,防护也不能只停留在漏洞修复层面,同步补上接入环节的验证短板同样关键。漏洞会持续出现,补丁也会持续更新,构建接入全流程的持续验证体系,是工控安全长期建设的重要方向。
相关推荐
-

齐安科技三款产品入选《网络安全专用产品指南》,工控安全纵深防护能力再获认可
2428近日,中国网络安全产业联盟(CCIA)正式发布《网络安全专用产品指南(第三版)》。该《指南》共收录75家企业的397款产品,是业内权威的产品选型参考。齐安科技旗下三款产品——设备接口安全管控系统、USB安全隔离保护系统、安全配置核查系统成功入选,标志着其在终...
查看全文 -
行业认可|齐安科技再度多领域入选《嘶吼2024网络安全产业图谱》
13979为了深入剖析当前网络安全产业的现状并洞察其未来发展趋势,嘶吼安全产业研究院在2024年7月16日发布了《嘶吼2024网络安全产业图谱》。在此次发布的图谱中,齐安科技凭借卓越的专业能力和强大的市场竞争力,成功入选了基础技术与通用能力领域的身份和访问安全-堡垒...
查看全文 -
全球4万台监控设备遭劫持!工控网络安全防线如何筑牢?
5671在数字技术飞速发展的当下,视频监控系统已深度融入工业生产与社会生活的各个角落,成为关键基础设施运行的“眼睛”。然而,近日网络安全公司Bitsight发布的一项全球扫描结果显示,超过4万台采用HTTP和RTSP协议的监控设备直接暴露在互联网中,这些设备包括家用安...
查看全文 -
持续践行国产化自主化之路!齐安科技与人大金仓完成产品兼容性适配认证
15706近日,浙江齐安科技信息有限公司(以下简称“齐安科技”)成功完成了旗下三款自主研发产品——便携式运维网关、USB安全隔离保护系统、安全配置核查系统与北京人大金仓信息技术股份有限公司(以下简称“人大金仓”)自主研发的金仓数据库管理系统KingbaseES V8、V9的兼容性...
查看全文